

Bezpłatne badanie bezpieczeństwa
strony internetowej

Badanie realizowane przez Stellar Sp. z o.o. obejmuje elementy konfiguracji oraz informacje dostępne z poziomu publicznej sieci Internet.

Nie potrzebujemy dostępu do WordPressa, panelu administracyjnego, hostingu ani kodu źródłowego.

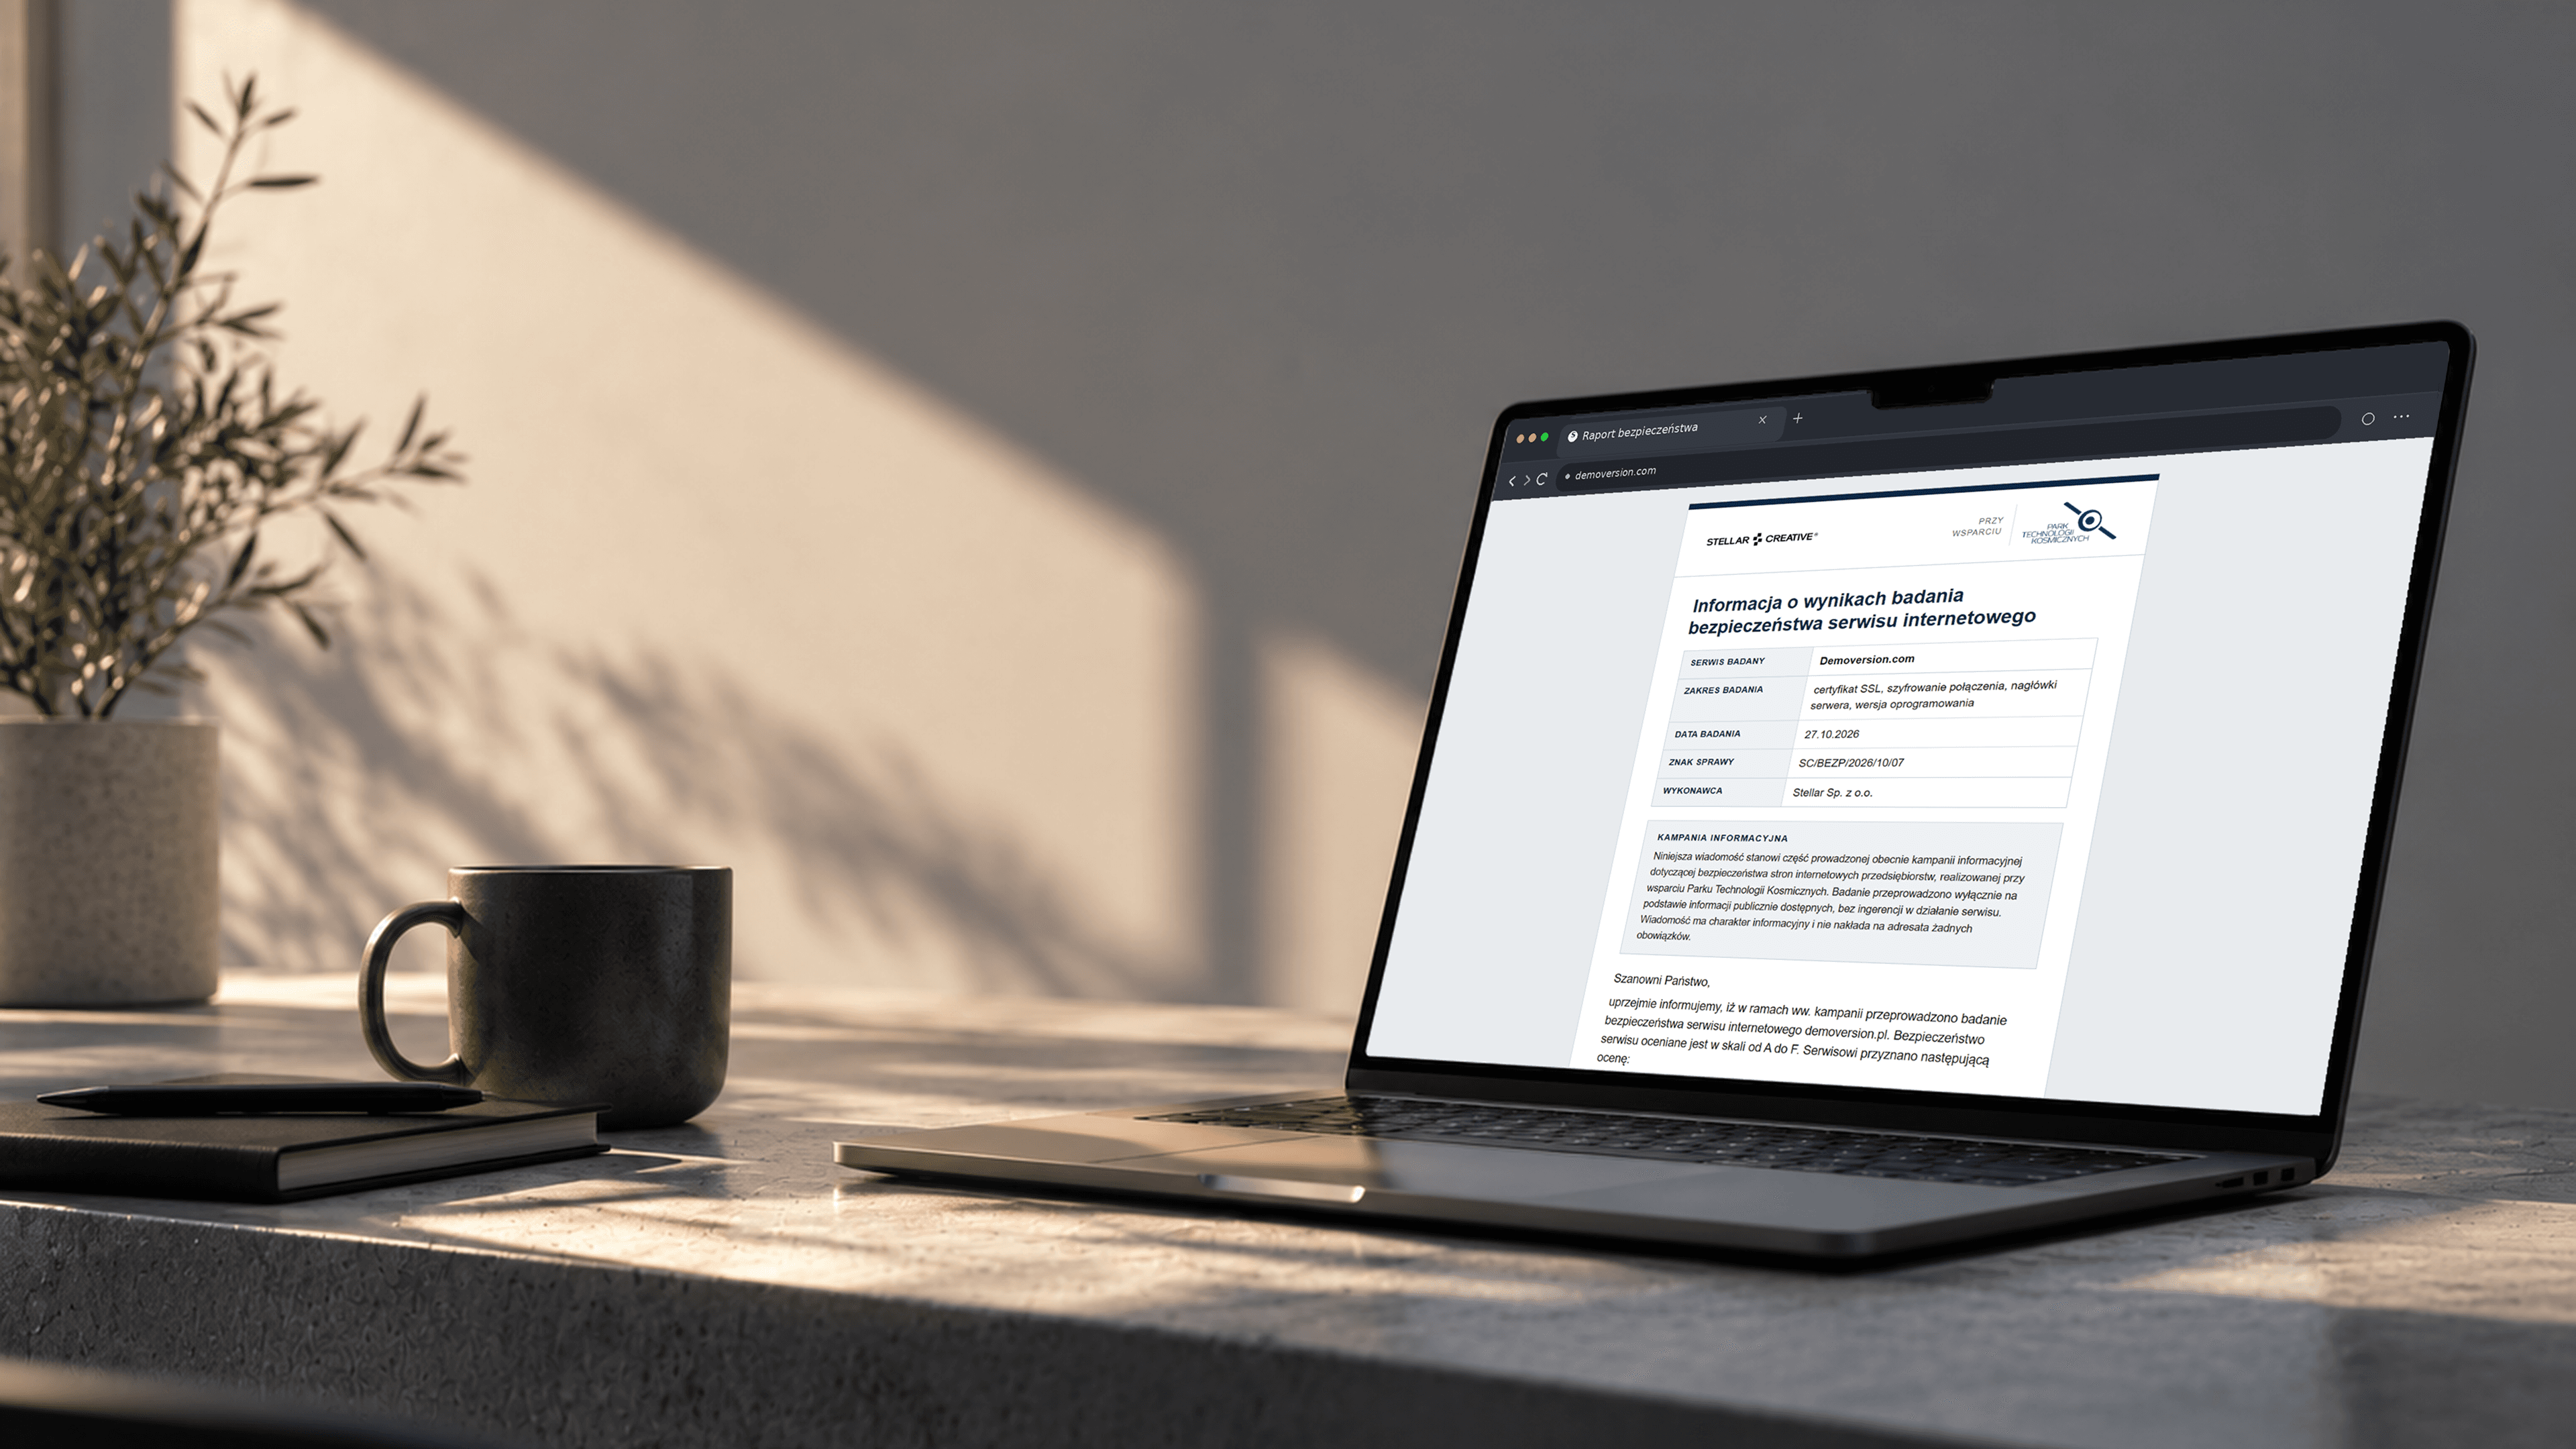
Po wykonaniu badania otrzymasz e-mailem raport z oceną od A do F, listą wykrytych nieprawidłowości i informacją, jak samodzielnie zweryfikować wyniki.
Zgłoś stronę do bezpłatnego badania
Do zgłoszenia potrzebujemy adresu witryny oraz adresu e-mail.
Na podany adres wyślemy link do potwierdzenia zgłoszenia, a po potwierdzeniu - raport z wynikiem badania.
Po wysłaniu formularza sprawdź skrzynkę e-mail, także folder spam, i potwierdź zgłoszenie linkiem z naszej wiadomości. Dopiero wtedy badamy stronę.
Link potwierdzający jest ważny przez 7 dni. Bez potwierdzenia badanie nie zostanie rozpoczęte, a niepotwierdzone zgłoszenie zostanie usunięte po 14 dniach.
Wykonanie badania nie powoduje obowiązku zakupu usług Stellar.
Co otrzymasz w raporcie?
Po potwierdzeniu zgłoszenia system przeprowadza badanie witryny z zewnątrz.
Raport jest zwykle wysyłany kilkanaście minut po potwierdzeniu zgłoszenia. Czas może się różnić zależnie od dostępności zewnętrznych narzędzi wykorzystywanych podczas badania.

Raport zawiera przede wszystkim:
- ocenę bezpieczeństwa w skali od A do F,
- listę wykrytych nieprawidłowości,
- wyjaśnienie znaczenia każdego wykrytego problemu,
- informacje umożliwiające samodzielną weryfikację wyniku,
- wynik szybkości strony na urządzeniach mobilnych,
- ocenę podstawowych elementów dostępności cyfrowej WCAG,
- ocenę podstawowych elementów związanych z widocznością strony w wyszukiwarce.
Jak przebiega bezpłatne badanie?

1. Zgłaszasz stronę
Podajesz adres witryny oraz adres e-mail, na który chcesz otrzymać raport.

2. Potwierdzasz adres e-mail
Na wskazany adres wysyłamy wiadomość z linkiem potwierdzającym.
Link jest ważny przez 7 dni.
Bez potwierdzenia nie rozpoczynamy badania, a niepotwierdzone zgłoszenie jest usuwane po 14 dniach.
3. Badamy stronę z zewnątrz
Badanie odbywa się bez logowania, bez dostępu do panelu administracyjnego i bez ingerencji w zawartość serwisu.
4. Otrzymujesz raport z badania
Zwykle kilkanaście minut po potwierdzeniu otrzymasz raport zawierający ocenę od A do F, wykryte nieprawidłowości oraz informacje pozwalające zweryfikować wyniki.
Co sprawdzamy podczas badania bezpieczeństwa strony?
System wykonuje 12 testów technicznych dotyczących publicznie dostępnych elementów konfiguracji witryny.
Poniżej opisujemy główne obszary objęte badaniem.

Certyfikat SSL
Sprawdzamy, czy strona korzysta z prawidłowego certyfikatu SSL i czy przeglądarka może nawiązać z nią bezpieczne połączenie.

Połączenie HTTPS
Weryfikujemy, czy użytkownik korzystający z adresu HTTP jest prawidłowo przekierowywany do szyfrowanej wersji HTTPS.

Obsługiwane wersje TLS
Sprawdzamy publicznie dostępną konfigurację protokołów wykorzystywanych do szyfrowania komunikacji pomiędzy przeglądarką a serwerem.

HSTS
Sprawdzamy wykorzystanie mechanizmu HTTP Strict Transport Security, który pomaga wymusić komunikację z witryną poprzez HTTPS.

Ochrona przed clickjackingiem
Weryfikujemy mechanizmy ograniczające możliwość osadzania witryny w stronach podmiotów trzecich.
Brak odpowiedniej konfiguracji może zwiększać ryzyko ataków typu clickjacking.

X-Content-Type-Options
Sprawdzamy obecność nagłówka X-Content-Type-Options: nosniff, który ogranicza możliwość błędnego interpretowania typu przesyłanych plików przez przeglądarkę.

Bezpieczeństwo ciasteczek
Weryfikujemy wybrane ustawienia ciasteczek, w szczególności wykorzystanie flagi Secure.

Ujawnianie informacji technicznych
Sprawdzamy, czy serwer ujawnia informacje dotyczące wykorzystywanego oprogramowania lub jego wersji.
Ograniczenie niepotrzebnie publikowanych informacji może utrudnić automatyczną identyfikację potencjalnie podatnych technologii.

Wersje oprogramowania
Jeżeli serwer sam podaje nazwę i wersję wykorzystywanego oprogramowania (na przykład PHP), sprawdzamy, czy ta wersja ma aktywne wsparcie bezpieczeństwa producenta.

Content Security Policy
Sprawdzamy obecność nagłówka Content Security Policy.
CSP jest dodatkowym mechanizmem bezpieczeństwa i w obecnej metodologii ma charakter zalecenia - jego brak nie obniża punktowej oceny strony.

Referrer-Policy
Sprawdzamy konfigurację nagłówka Referrer-Policy.
Podobnie jak CSP jest to element rekomendowany, który w obecnej metodologii nie wpływa na wynik punktowy.
Każdy wynik możesz sprawdzić samodzielnie
Badanie zostało zaprojektowane tak, aby jego główne wyniki można było niezależnie zweryfikować.
W zależności od badanego elementu korzystamy między innymi z publicznie dostępnych narzędzi:
- Security Headers – securityheaders.com
- Qualys SSL Labs – ssllabs.com/ssltest
- Google PageSpeed Insights – pagespeed.web.dev
Dzięki temu możesz samodzielnie powtórzyć wybrane testy i porównać ich rezultat z informacją znajdującą się w raporcie.
Jak obliczana jest ocena od A do F?
Każda badana strona rozpoczyna z wynikiem 100 punktów.
Za niezaliczone testy odejmowana jest określona liczba punktów. Liczba odejmowanych punktów zależy od znaczenia danego problemu dla bezpieczeństwa.
Na podstawie końcowego wyniku strona otrzymuje ocenę:
A
90–100 pkt
bardzo dobra konfiguracja badanych elementów
B
80–89 pkt
dobra konfiguracja, pojedyncze uwagi
C
65–79 pkt
elementy wymagające uwagi
D
50–64 pkt
istotne nieprawidłowości
E
35–49 pkt
poważne nieprawidłowości
F
0–34 pkt
bardzo poważne nieprawidłowości albo błąd krytyczny
Ocena F może zostać przyznana również w przypadku wystąpienia błędu krytycznego, na przykład braku obsługi HTTPS albo certyfikatu, przed którym przeglądarka ostrzega użytkownika.
Co jeszcze znajdziesz w raporcie?
Bezpieczeństwo techniczne jest głównym elementem badania, ale raport zawiera również dodatkowe informacje dotyczące jakości publicznie dostępnej strony.

Szybkość strony na telefonie
Raport zawiera wynik Google PageSpeed dla urządzeń mobilnych.
Pozwala to szybko sprawdzić podstawowe problemy związane z wydajnością witryny.

Dostępność cyfrowa
Przedstawiamy również podstawową ocenę dostępności strony pod kątem WCAG.
Nie jest ona pełnym audytem dostępności, ale pozwala zidentyfikować część problemów możliwych do wykrycia automatycznie.

Podstawy SEO
Raport zawiera również podstawową automatyczną ocenę elementów strony mających znaczenie dla jej widoczności w wyszukiwarce.
Nie zastępuje ona pełnego audytu SEO.
Bezpieczne dla Twojej strony
Podstawowe badanie jest wykonywane z zewnątrz.
Nie wymagamy dostępu do:
- panelu WordPress lub innego CMS,
- hostingu,
- serwera,
- bazy danych,
- repozytorium kodu,
- kont administratorów.

W ramach badania:
- nie przełamujemy zabezpieczeń,
- nie próbujemy uzyskać nieautoryzowanego dostępu,
- nie pozyskujemy haseł,
- nie modyfikujemy danych,
- nie zmieniamy zawartości strony,
- nie wykorzystujemy wykrytych podatności,
- nie wykonujemy działań mających zakłócić dostępność serwisu.
Zgłoszenie wymaga również potwierdzenia, że zgłaszający działa w imieniu właściciela badanej witryny lub jest uprawniony do jej zgłoszenia.
Bezpłatne badanie to nie test penetracyjny
Badanie wykonywane przez Stellar Sp. z o.o. nie jest testem penetracyjnym ani pełnym audytem bezpieczeństwa.
Test penetracyjny może obejmować aktywne próby wykorzystania podatności, testowanie uwierzytelniania, kontroli dostępu, API, infrastruktury, logiki aplikacji oraz innych elementów niewidocznych z poziomu publicznej sieci Internet.
Bezpłatne badanie obejmuje wyłącznie określony zakres możliwy do zweryfikowania z zewnątrz.
Co oznacza wynik badania?
Ocena odnosi się wyłącznie do elementów objętych zakresem badania i do stanu serwisu w momencie wykonywania testów.
Wysoka ocena nie oznacza, że witryna jest całkowicie wolna od podatności.
Podobnie wykrycie nieprawidłowości nie oznacza, że:
- doszło do włamania,
- doszło do naruszenia danych,
- ktoś wykorzystał wykrytą podatność,
- cała infrastruktura przedsiębiorstwa jest zagrożona.
Raport wskazuje problemy lub konfiguracje wymagające uwagi w zakresie objętym badaniem.
Dane osobowe i prywatność
Do zgłoszenia wymagamy wyłącznie danych potrzebnych do wykonania badania i przekazania raportu.
Podstawowy formularz wymaga:
- adresu witryny,
- adresu e-mail.
Nazwa firmy może być przetwarzana opcjonalnie.
Adres IP wykorzystywany do zabezpieczenia formularza oraz limitowania zgłoszeń zapisywany jest w systemie w postaci skrótu.
Dane są przetwarzane w celu przyjęcia zgłoszenia, przeprowadzenia badania oraz przesłania raportu.
Administratorem danych jest:
Stellar Sp. z o.o.
ul. Nowy Kisielin - Antoniego Wysockiego 1
66-002 Zielona Góra
Szczegółowe informacje dotyczące zasad przetwarzania danych, odbiorców danych, okresów przechowywania oraz praw osoby zgłaszającej znajdują się w:
Najczęściej zadawane pytania
Tak. Za wykonanie podstawowego badania i przesłanie raportu nie pobieramy opłaty.
Tak. Za wykonanie podstawowego badania i przesłanie raportu nie pobieramy opłaty.
Tak. Za wykonanie podstawowego badania i przesłanie raportu nie pobieramy opłaty.